メールの添付容量は何MBが正解?大容量がNGな理由と最新ルール
日々の業務で何気なく送受信している電子メールですが、企画書や画像、請求書データを添付する際、「このファイルサイズで相手に無事届くだろうか」と迷った経験は誰にでもあるはずです。通信回線の高速化が進んだ現在でも、ビジネスメールの添付ファイルに関しては、厳格な運用ルールや送受信の壁が存在し続けています。
メールが突如バウンス(不達返送)して重要な商談の期日を逃したり、相手先のシステム管理者に「危険な通信」として隔離されたりするトラブルは後を絶ちません。システム上のスペックとビジネス実務における許容サイズの間には、知っておくべき明確なギャップが存在します。2026年のビジネス環境におけるメール添付の現実的な基準値と、容量超過を引き起こす技術的な背景を紐解いていきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:ビジネスマナーとしての安全圏は「2〜3MB以内」であり、主要サービスの技術的上限(25MBなど)をそのまま送るのはトラブルの元凶
- 要点2:大容量送信がNGとされる決定打は、データ転送時の「Base64変換による約3割の容量膨張」と「受信側ゲートウェイの拒絶・スパム判定」
- 要点3:脱PPAP(暗号化ZIPの廃止)が完了した現在、5MBを超える大容量データの共有はクラウドストレージの閲覧リンク送付が確実な標準解
【結論】メール添付ファイルの容量は何MBまで?大容量送信がNGとされる決定的な理由
結論から整理すると、ビジネスメール添付マナーにおける事実上の世界共通基準はビジネスメール容量目安2MB3MBです。どんなに相手の通信環境が強固であっても、1通あたり「合計2MB〜3MB以内」に収めることが、確実に相手の手元へ届けるための鉄則とされています。
「自社のGmailやOutlookは20MB以上送れる仕様になっているのに、なぜ2〜3MB程度で抑えなければならないのか」と疑問を抱く方も少なくありません。NTT東日本などの法人通信サービス開発部門が公開している検証データでも指摘されている通り、大容量送信がタブー視される背景には、単なるマナー論を超えたメール容量オーバー送れない理由が存在します。
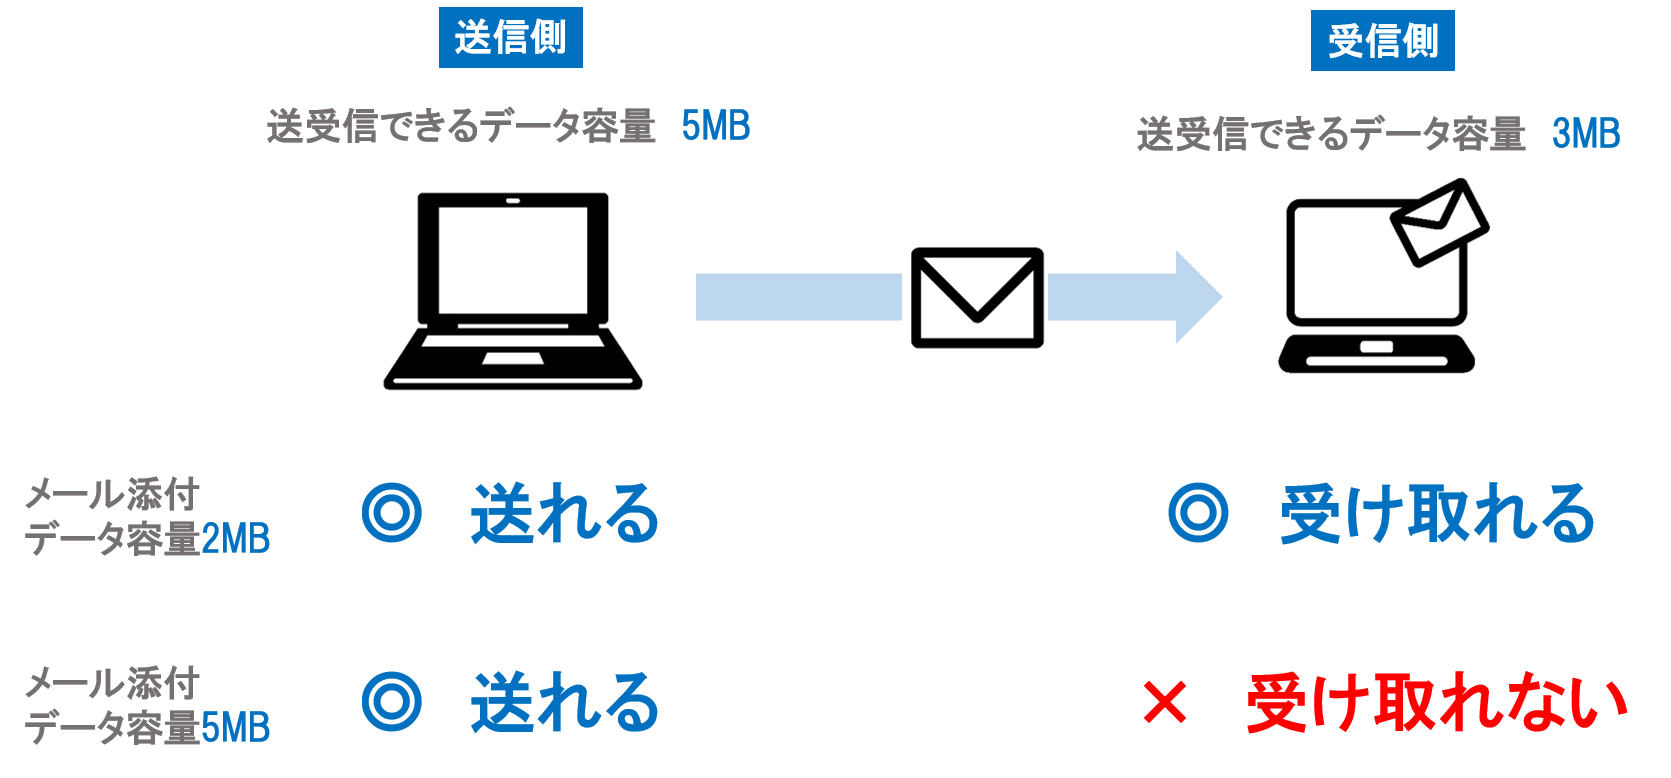
最大の理由は、送信側ではなく「受信側のメールサーバーおよびセキュリティゲートウェイの制限」です。受信側の企業システムが1通あたりの受信上限を「5MB」や「10MB」に厳格に設定している場合、送信側がどれほど高速な環境から送信しても、サーバーの手前で即座に弾かれ、送信元へ差し戻されるか、あるいは通知すら出ずに破棄されます。
さらに見過ごせないのが、相手の受信トレイ容量(ストレージ枠)の圧迫です。特にモバイル端末で外出先からメールをチェックしている相手にとって、10MBを超える添付ファイルを数通受信するだけで通信パケットを激しく消費させ、メーラーの同期遅延やアプリの強制終了を引き起こす要因となります。つまり、大容量ファイルを無断で送りつける行為は、「相手のシステムリソースと業務時間を一方的に奪う行為」に直結するため、ビジネスマナーとして厳しく忌避されているのです。
主要メールサービスの添付上限一覧とBase64変換の罠|実質的な限界値を検証
各メールサービスが公表しているシステム上のメール添付ファイル容量上限と、実際に添付可能なファイルサイズには大きな乖離が存在します。この乖離を生み出している元凶が、メールプロトコル特有の「Base64エンコード」というデータ変換処理です。
電子メールの基本仕様(SMTP)は元来、テキスト文字の伝送を前提に設計されています。そのため、PDFや画像などのバイナリデータをメールに添付する際は、英数字のテキスト形式に変換(Base64化)して送信されます。この変換プロセスを経ることで、データサイズは元データの約1.33倍〜1.37倍に膨張します。つまり、手元のPC上で「18MB」のファイルは、メール送信の瞬間に約24MB〜25MBへと膨れ上がる計算です。
| サービス名 | 公称の添付上限 | 実質的に添付可能な元サイズ | 編集部の見解・安全性評価 |
|---|---|---|---|
| Gmail(Google Workspace) | 25MB | 約18MB以内 | 25MBを超えると自動的にGoogleドライブリンクへ変換。相手が他社サーバーの場合は10MB未満推奨。 |
| Outlook(Microsoft 365) | 20MB〜25MB(契約依存) | 約15MB〜18MB以内 | 組織の管理者ポリシーで10MBや5MBに絞られているケースが頻発。送受信エラーの温床になりやすい。 |
| Yahoo!メール | 25MB | 約18MB以内 | 一般的な個人間連絡には十分だが、企業間取引では相手側ファイアウォールでブロックされる事例が散見。 |
| iCloud Mail | 20MB(Mail Drop利用で最大5GB) | 約14MB以内(直接添付時) | Apple独自のMail Drop機能を使えば大容量も可能だが、企業セキュリティによってはリンク先が遮断される。 |
| 国内大手企業の専用オンプレサーバー | 多くが3MB〜10MBに設定 | 約2MB〜7MB程度 | 金融系や官公庁、製造業では極めて厳格。3MBを超えるだけでサイレント破棄されるリスクがある。 |
表の数値から明らかなように、Gmail添付ファイル容量制限やOutlook添付ファイルサイズ上限が25MBと謳われていても、実データとして20MBを超えているものは変換後のオーバーヘッドによって送信不能に陥ります。社内システム同士なら届いても、社外へ出た瞬間に「相手の壁」に衝突する構造がここにあります。
【実態検証】「容量オーバーで届かない」現場の悲鳴とSNS・知恵袋のリアル
実際のビジネス現場では、この容量制限にまつわるトラブルが日々発生しています。SNSや質問コミュニティ(Yahoo!知恵袋など)を検証すると、納期直前の見積書や入札書類が相手に届かず、大きな信用問題に発展したケースが数多く投稿されています。
「締め切り間際に15MBのPDF提案書を送信したところ、エラーメール(Undelivered Mail Returned to Sender)が返ってきたのは30分後。先方は退社しており、提出遅延とみなされて取引を打ち切られた」(30代・制作進行担当)という生々しい体験談は、決して特殊な事例ではありません。メールの不達通知は即時に返ってくるとは限らず、途中のメール中継サーバー(MTA)が再送を繰り返した末に、数時間後にようやく送信失敗を通知してくる仕様が存在するためです。
また、企業の情シス担当者への取材では、別のリアルな事情も浮き彫りになっています。近年、ランサムウェアや標的型攻撃メールの手口が高度化しており、多くの法人ネットワークでは「5MBを超える未知の添付ファイルは自動的にサンドボックス(解析用隔離空間)へ回す」という防衛ラインを敷いています。その結果、メール自体は届いていても添付ファイルの検疫に1時間以上のタイムラグが発生したり、危険とみなされて添付ファイルだけが自動削除されたりする実態が報告されています。

一般に知られていない盲点とネットの誤解|「とりあえずZIP暗号化」が完全NGなわけ
データ容量を小さくするために、昔から広く行われてきたファイル圧縮zip作成方法ですが、ここには2つの大きな落とし穴が存在します。
第一の誤解は、「ZIPにすればどんなファイルでも劇的に軽くなる」という思い込みです。テキストファイル(.txtや.csv)であれば容量を半分以下に減らすことが可能ですが、現代のビジネスで多用されるPDF、JPEGやPNG画像、最新のOfficeファイル(.xlsxや.docx)は、すでにファイル内部で高度な圧縮処理が施された形式です。これらをZIPにまとめても、ファイルサイズは数パーセントしか縮小せず、場合によってはヘッダー情報が付与されて元のサイズより重くなることすらあります。
第二の、そして最も致命的な盲点は、かつて日本企業で慣習化していた「パスワード付き暗号化ZIP(いわゆるPPAP)」の完全無力化と廃止です。内閣府をはじめとする政府機関や大手IT・製造企業では、パスワード付きZIPファイルの受信をゲートウェイで一括遮断・強制破棄するセキュリティポリシーが標準化されています。
パスワードで暗号化されたZIPファイルは、外部のウイルススキャナーが中身を検査できないため、マルウェアの温床として世界中で警戒されています。良かれと思って「ZIPで圧縮してパスワードを別送する」という古典的な対応を採ると、ファイルが小さくならないばかりか、相手企業のセキュリティシステムによってメールそのものが完全にブロックされるリスクに直面します。
大容量ファイルを安全かつ確実に届ける3大代替アプローチ【2026年最新版】
では、ビジネスでどうしても5MBや10MBを超えるデータを送らなければならない場合、どのような手段を講じるべきなのでしょうか。現代の実務において推奨される、安全で確実な代替手段は以下の3つに集約されます。
1. クラウドストレージ共有活用法(Googleドライブ・OneDrive・Box等)
最も推奨される正攻法は、自社で契約しているオンラインストレージにファイルをアップロードし、そのGoogleドライブ共有リンク送信を行う手法です。大容量データを直接メール本文に載せないため、サーバー制限やBase64変換の壁を完全に回避できます。
運用時の注意点として、共有リンクの権限設定を「リンクを知っている全員」に無制限開放するのではなく、「特定のメールアドレスのみアクセス許可」に設定すること、そして閲覧権限とダウンロード権限を案件の性質に応じて適切に切り分けることが情報漏洩防止の基本ルールです。
2. 大容量ファイル転送サービスの適切な活用(ギガファイル便等)
クライアント企業のアカウント制限によってGoogleドライブなどの外部リンクが閲覧できない場合、第三者認証を取得した大容量ファイル転送サービスの出番となります。特に国内で広く認知されているサービスでは、手軽に数GB単位のデータを授受できます。
実務におけるスマートなギガファイル便送り方としては、必ずファイルのダウンロード有効期限を最短(3日〜5日程度)に設定し、推測されにくいダウンロードパスワードを個別に設定した上で、その旨をメール本文に明記して送信するプロセスが求められます。ただし、送信先や自社のセキュリティ規程によって「無料ファイル転送サービスの利用自体が社内規定違反」となる企業もあるため、事前のポリシー確認が不可欠です。
3. PDFや画像の事前最適化(軽量化ツールの活用)
「どうしてもリンクではなく、メールに直接ファイルを添付してほしい」と先方から指定された場合は、圧縮ツールでZIP化するのではなく、ファイル内部のデータ密度そのものを間引く軽量化を行います。Adobe Acrobatの「ファイルサイズを縮小」機能や、Webブラウザ上で動作する信頼性の高いPDF圧縮ツールを用いることで、10MBあった提案書PDFの視認性を保ったまま1.5MB前後まで圧縮できます。画像を多用したプレゼン資料であれば、画像の解像度を印刷用(300dpi以上)から画面表示用(96〜150dpi)へリサイズするだけで劇的な軽量化が図れます。

【プロの結論】ビジネスコミュニケーションにおける「認知的負荷」とセキュリティ境界線
メールの添付容量問題は、単なる「パケットサイズの大小」という技術的な課題にとどまりません。その本質は、「相手のITリソース、セキュリティ警戒心、そして心理的負担に対する配慮(デジタル・エチケット)」にあります。
セキュリティインシデントへの社会的ペナルティが極めて重くなった昨今、ビジネスパーソンが受信トレイに見知らぬ大容量添付ファイルを発見した瞬間に覚える感情は、利便性ではなく「警戒」と「不信」です。「このファイルを開いて社内ネットワークが汚染されたらどうしよう」「ダウンロードに時間がかかって業務が止まる」といった認知的負荷を相手に強いること自体が、ビジネス上の信用を損なう要因となります。
送信方法の明確な判断基準として、以下の境界線を心に留めておく必要があります。
- 直接添付してよい条件:
- ファイル形式が単一のPDFやOfficeデータであり、合計サイズが「2MB未満」であること。
- 相手がモバイル環境で即座に内容をプレビュー確認することが予想される日常的な連絡であること。
- クラウドストレージ共有や転送サービスへ切り替えるべき条件:
- ファイル容量が「3MBを超える」もの(高解像度画像、動画、デザイン生データ、大量のページ数を持つ資料)。
- 複数種類のファイルを一度に5点以上送る場合(ZIP化して送るのではなく、共有フォルダのリンクを1つ送るのがマナー)。
- 先方のセキュリティポリシーが非常に厳格な金融・公共・エンタープライズ企業である場合。
「届くはず」という送信者側の独りよがりな思い込みを捨て、相手の受け取る環境を想像して最も抵抗の少ない伝送ルートを選択する姿勢こそが、スマートなビジネスパーソンの真価を証明します。
【メール 添付 ファイル 容量】に関するよくある質問(FAQ)
Q1:社内メールであれば、10MB以上のファイルを直接添付して送っても問題ありませんか?
A1:同じ社内環境であっても、直接添付は推奨されません。同一ドメイン内であればメールサーバーの制限に引っかからないケースもありますが、全社的なバックアップ容量の浪費につながるほか、受信者のメールボックス容量を急激に消費させます。社内メンバー間であれば、社内共有サーバー(NAS)やMicrosoft Teams、SharePoint、Googleドライブの内部共有URLを本文に貼り付ける方法が最も効率的です。
Q2:事前に「大容量のファイルを送付します」と相手に断りを入れておけば、直接メール添付しても失礼にあたりませんか?
A2:事前の連絡は礼儀として好ましい姿勢ですが、相手が承諾したとしても「サーバーやゲートウェイの機械的な受信制限」を回避することはできません。先方が「大丈夫です」と返信しても、相手の企業システムが5MBで弾く設定になっていれば結局ファイルは届きません。事前告知をする場合でも、「容量が大きいため、Googleドライブ(またはファイル転送サービス)の安全なダウンロードリンクにてお送りします」と代替手段を添えて案内するのが実務上の模範解答です。
Q3:スマホから相手の添付ファイルを開く際、容量制限でダウンロードできないことはありますか?
A3:スマートフォンのメーラーアプリ(iOSのメールアプリやGmailアプリなど)では、通信キャリアの回線保護や端末メモリ保護のため、一定サイズ以上の添付ファイルに対する自動プレビューやダウンロードが制限される仕様があります。また、格安SIMや制限付きWi-Fi環境下ではダウンロードタイムアウトが発生しやすくなります。移動中の閲覧を想定するビジネスメールでは、添付ファイルを極力1MB〜2MB前後に軽量化しておくことが、相手の即時確認を助ける配慮となります。
まとめ:2026年のビジネスメールは「相手の受信環境」を最優先に設計する
2026年最新メール添付ルール詳細まとめとして心に刻むべき原則は、「技術的には25MB送れるとしても、実務の現場では2MB〜3MBが安全の境界線」という現実です。大容量送信を強行することは、不達トラブルやセキュリティ検疫による遅延を招くだけでなく、相手への配慮を欠いたアプローチとして受け取られかねません。
かつての「とりあえず暗号化ZIPで送る」という手法が完全に通用しなくなった今、クラウドストレージの共有リンクやセキュアなファイル転送サービス、適切なPDF・画像リサイズ技術を柔軟に使い分けるリテラシーが不可欠です。相手の受信環境や心理的負担を先回りして考慮したスマートなデータ送信を、日々のコミュニケーションから徹底していきましょう。 (出典: メール 添付 ファイル 容量(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。