サブネットマスク早見表とCIDR一覧|ホスト数計算を現場で即解決
ネットワークの構築やクラウド環境の初期設定において、多くのエンジニアや情シス担当者を悩ませるのがサブネットマスクの割り振りとホスト数の算出です。2進数のビット計算を頭の中で展開しようとして桁を取り違えたり、利用可能IPアドレスの境界を見誤ってルータのコンフィグ投入時にエラーを出したりした経験を持つ現場担当者は少なくありません。
オンプレミスからマルチクラウド、さらにはコンテナ環境の普及によって、ネットワーク境界の細分化が進む現在、直感的なアドレス設計スキルの重要性はかつてないほど高まっています。設計ミスによるIPアドレスの枯渇やセグメント重複による通信障害を未然に防ぐため、現場で即座に参照できる一覧表と実務直結の計算ノウハウを体系的に整理しました。
📌 【この記事の重要ポイントまとめ】
- 要点1:プレフィックス長(/8〜/32)に対応するサブネットマスクと利用可能ホスト数を完全網羅した早見表により、現場での手計算ミスをゼロに削減できる。
- 要点2:ネットワークアドレスとブロードキャストアドレスの決定理論を押さえることで、CIDRブロックの分割・統合(VLSM)がスムーズに判断可能になる。
- 要点3:クラウド環境(AWSやAzureなど)特有の予約アドレス仕様を把握し、2026年のハイブリッドインフラに適した拡張性の高いIP設計を実現できる。
【早見表で即解消】CIDR表記とホスト数・IPアドレス範囲が一目でわかる理由
CIDR(Classless Inter-Domain Routing)で用いられるスラッシュ表記プレフィックス(/24など)は、32ビットのIPv4アドレスのうち先頭から何ビットがネットワーク部であるかを表しています。これに対応する10進表記のサブネットマスク、アドレス総数、そして実際に端末へ割り当て可能なホストアドレス数を整理したプレフィックス長早見表が手元にあれば、複雑な2進数変換を行う必要はありません。
実務で頻出する主要レンジを網羅したCIDR表記一覧を以下に示します。インフラ設計時のリファレンスとして活用してください。
| CIDRプレフィックス | サブネットマスク(10進数) | アドレス総数 / 利用可能ホスト数 | 実務における主な用途・推奨設計 |
|---|---|---|---|
| /16 | 255.255.0.0 | 65,536 / 65,534個 | 社内基幹NW、クラウドの巨大VPC初期設定 |
| /20 | 255.255.240.0 | 4,096 / 4,094個 | 大規模拠点オフィス、コンテナクラスター基盤 |
| /22 | 255.255.252.0 | 1,024 / 1,022個 | 中規模拠点、端末数が多いフロア単位のVLAN |
| /23 | 255.255.254.0 | 512 / 510個 | 標準的なオフィスフロア、DHCP配布セグメント |
| /24 | 255.255.255.0 | 256 / 254個 | 最も一般的なクラスCサブネットマスク、部門NW |
| /25 | 255.255.255.128 | 128 / 126個 | DMZ、公開サーバー群セグメント |
| /26 | 255.255.255.192 | 64 / 62個 | 中規模サブネット、DBクラスタ専用NW |
| /27 | 255.255.255.224 | 32 / 30個 | 小規模業務サーバー群、VPN接続プール |
| /28 | 255.255.255.240 | 16 / 14個 | 管理コンソール用VLAN、アプライアンス用 |
| /29 | 255.255.255.248 | 8 / 6個 | 固定IPプロバイダ接続、冗長化ファイアウォール |
| /30 | 255.255.255.252 | 4 / 2個 | ルータ間ポイントツーポイント(P2P)リンク |
| /31 | 255.255.255.254 | 2 / 2個(RFC 3021) | 近年のルータ間接続(NW/BCアドレス消費なし) |
| /32 | 255.255.255.255 | 1 / 1個(単一ホスト) | Loopbackインターフェース、ホストルート指定 |
この表を参照することで、「端末が50台あるフロアには最低でも/26が必要」「ルータ間の対向接続なら/30または/31」といった判断が数秒で下せます。IPv4サブネットマスク詳細まとめとしてブックマークしておけば、設計打ち合わせ時にも即座に共通認識を形成できます。
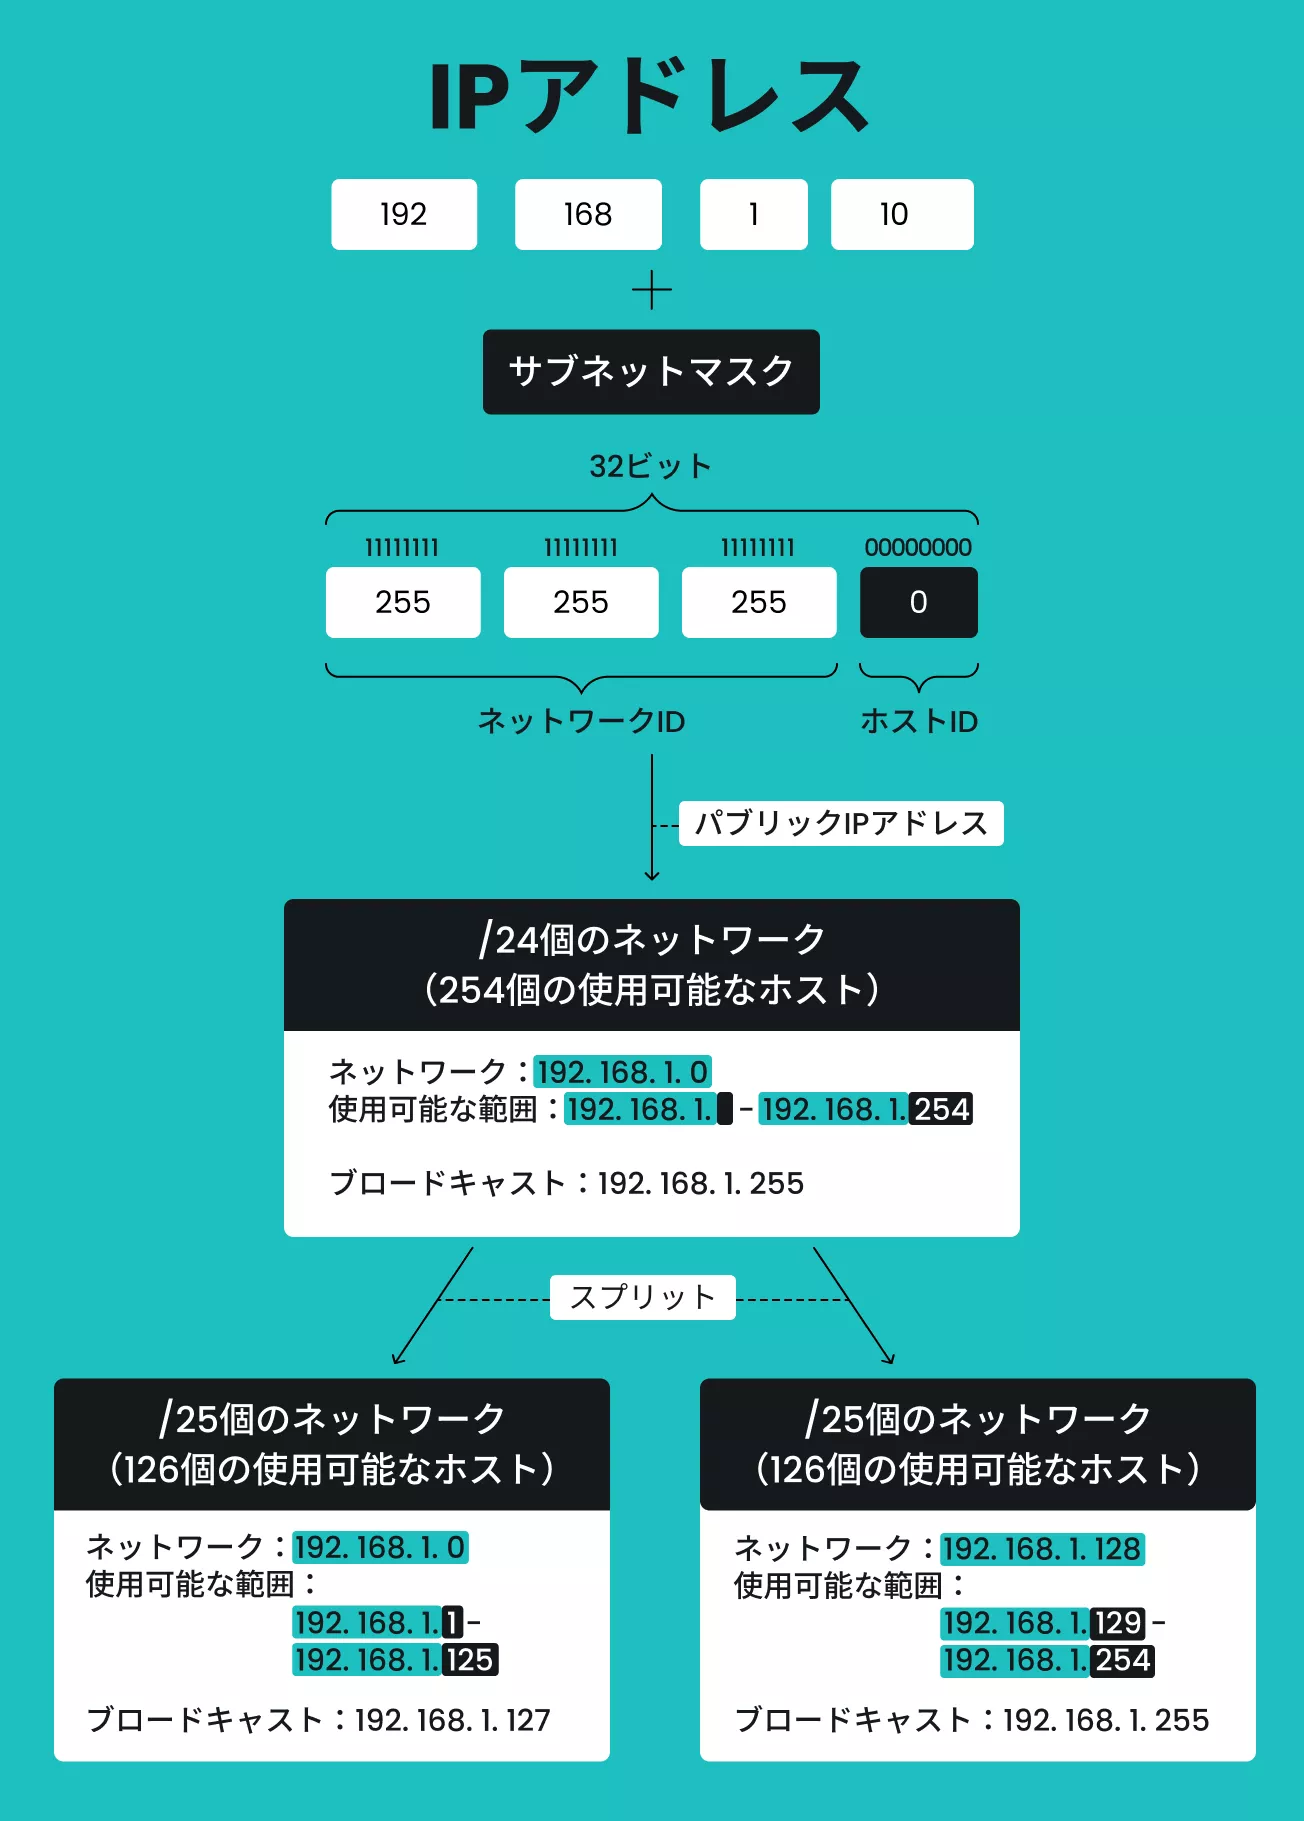
サブネットマスク計算方法と仕組み|ネットワークアドレスとブロードキャストの導出
早見表の数値を正確に使いこなすには、背後にあるサブネットマスク計算方法の理屈を理解しておく必要があります。IPv4アドレスは8ビット×4組の合計32ビットで構成されており、サブネットマスクはこの32ビットを「ネットワーク部」と「ホスト部」に切り分ける境界線の役割を果たします。
具体例として、IPアドレス「192.168.10.75/26」を対象に、ネットワークアドレスとブロードキャストアドレスを割り出すプロセスを順を追って確認します。
1. ネットワークアドレス決定方法(論理積 AND演算)
まず、プレフィックス長「/26」からサブネットマスクを導きます。先頭から26個の「1」が並び、残りの6ビットが「0」となります。第4オクテット(下8ビット)は「11000000」、すなわち10進数で255.255.255.192です。
IPアドレス「192.168.10.75」の第4オクテット「75」を2進数に直すと「01001011」になります。サブネットマスクの第4オクテット「11000000」とビットごとの論理積(AND演算:双方が1のときのみ1)を取ると、以下のようになります。
- IPアドレス第4オクテット:
01001011(75) - マスク第4オクテット :
11000000(192) - 論理積(AND)の結果 :
01000000(64)
したがって、このセグメントのネットワークアドレス決定方法に基づく正式なアドレスは「192.168.10.64」となります。このアドレスはネットワーク全体を指し示す識別子であるため、個別の端末に割り当てることはできません。
2. ブロードキャストアドレス計算(ホスト部をすべて1に設定)
続いて、セグメント内の全端末に一斉配信を行うためのブロードキャストアドレス計算を行います。手法は明快で、ネットワーク部(先頭26ビット)はそのまま維持し、ホスト部(末尾6ビット)をすべて「1」に置き換えます。
- ネットワーク部+ホスト部全1:
01000000→01111111(64 + 32 + 16 + 8 + 4 + 2 + 1 = 127)
これにより、ブロードキャストアドレスは「192.168.10.127」と求まります。これも端末には割り当て不可です。
3. ホストアドレス数計算の基本公式
ホスト部に残されたビット数を $n$ と置いた場合、アドレスの総数は $2^n$ 個となります。ここから「ネットワークアドレス(先頭)」と「ブロードキャストアドレス(末尾)」の2つを除外したものが、端末に設定できる有効アドレスです。
$$\text{有効ホスト数} = 2^{(32 - \text{プレフィックス長})} - 2$$
今回の/26の場合、$32 - 26 = 6$ ビットがホスト部となるため、$2^6 - 2 = 64 - 2 = 62$ 台がホストアドレス数計算の結果となります。利用可能なIPアドレスの範囲は「192.168.10.65 ~ 192.168.10.126」です。
なぜサブネットを分けるのか?現場で問われるサブネット分割の理由と設計思想
設計現場でしばしば新人エンジニアから受ける質問に、「プライベートアドレスは広大な領域があるのに、なぜわざわざ細かくサブネット分割を行うのか」というものがあります。実務におけるサブネット分割の理由は、単なるIPアドレスの節約にとどまらず、運用安定性とセキュリティの根幹に関わっています。
RFC 1918で規定されているプライベートIPアドレス範囲は以下の3つに大別されます。
- クラスAレンジ:10.0.0.0 ~ 10.255.255.255 (/8)
- クラスBレンジ:172.16.0.0 ~ 172.31.255.255 (/12)
- クラスCレンジ:192.168.0.0 ~ 192.168.255.255 (/16)
仮に社内ネットワークを「10.0.0.0/8」や「192.168.0.0/16」などの単一セグメントで運用した場合、数千台のPCやIoT端末が発するARPリクエストやmDNS等のブロードキャストパケットが同一空間を埋め尽くします。その結果、スイッチの処理能力が圧迫され、ネットワーク帯域が著しく浪費される「ブロードキャストストーム」のリスクが跳ね上がります。
また、セキュリティの観点からも分割は不可欠です。会計システムを収容するDBサーバーと、社員が私用スマートフォンを接続する社内Wi-Fiが同一セグメントにあれば、マルウェア感染時の横展開(ラテラルムーブメント)をファイアウォールで遮断できません。ネットワークを論理的に分割し、境界(バウンダリー)にアクセス制御リスト(ACL)を敷くことこそが、セキュアなインフラの鉄則です。

【実態検証】利用者の生の声と現場目線で見えたインフラ構築の落とし穴
現場のネットワーク技術者コミュニティやSNS、障害報告のポストモーテムを分析すると、サブネット計算にまつわるトラブルは時代を問わず頻出しています。特に近年目立つのが、「机上の手計算を信じ込み、クラウド仕様やアプライアンスの特性を見落とした」という事例です。
ある大手SIerのインフラ担当者は、社内報告書で次のように振り返っています。
「オンプレミスの感覚で『機器が12台だから/28(有効14台)で足りる』と判断し、AWSのVPCサブネットを/28で作成した。しかしインスタンスを立ち上げた直後にIP枯渇エラーが発生した。クラウド各社が最初と最後の複数アドレスを管理用に独自予約している仕様を失念していたことが原因だった」
また、技術フォーラム「teratail」や「Qiita」等でも、以下のようなトラブル体験談が後を絶ちません。
- 「オフィス移転時に拠点のサブネットマスクを/24から/23へ拡張した際、ルータのサブネットマスクを変更し忘れた端末が一部残り、別フロア宛ての通信だけがデフォルトゲートウェイへ送られず不通になった」
- 「2進数のビット境界(/27や/28)を間違えて隣のサブネットと範囲が重複し、ルーティングテーブルの衝突で拠点間VPNが突如ダウンした」
手作業による暗算や断片的な記憶に頼ったパラメータ設定は、ヒューマンエラーの温床となります。自動化ツールやIaC(Terraformなど)を導入している組織であっても、コードに記述するプレフィックス長自体の選定判断は人間が行うため、早見表による多重チェックが欠かせません。
一般に知られていない盲点とネットの誤解|クラウド時代の落とし穴
ネットワーク初学者が陥りやすい典型的な誤解に「クラス分けの呪縛」があります。「192.168.X.XはクラスCだからサブネットマスクは必ず255.255.255.0(/24)でなければならない」と思い込んでいるケースが散見されます。
かつてのクラスフルアドレッシング(クラスA、B、C)は1993年のCIDR導入(RFC 1519)によって事実上廃止されており、現代のルーティングはすべてクラスレスです。192.168帯であっても必要に応じて/22(1,022台)に束ねることも、/29(6台)に細分化することも完全に自由です。歴史的なクラスCサブネットマスクの概念に囚われて柔軟な割り振りを放棄することは、設計上の大きな損失です。
さらに見過ごせないのが、主要パブリッククラウドにおける予約アドレスの存在です。オンプレミス環境では「ネットワークアドレス」と「ブロードキャストアドレス」の2個が除外対象ですが、クラウド上では異なります。
| 環境 | 予約されるアドレス数 | 予約される内訳 |
|---|---|---|
| 一般的なオンプレミス | 2個(総数 - 2) | 先頭(ネットワークアドレス)、末尾(ブロードキャストアドレス) |
| AWS (Amazon VPC) | 5個(総数 - 5) | .0(NW)、.1(VPCルータ)、.2(DNS)、.3(将来用)、.255(ブロードキャスト) |
| Microsoft Azure | 5個(総数 - 5) | .0(NW)、.1(デフォルトゲートウェイ)、.2/.3(DNSマッピング)、.255(ブロードキャスト) |
例えばAWS環境で/28サブネット(総数16個)を構成した場合、実際にインスタンスへ割り当てられるIPは $16 - 5 = 11$ 個しかありません。小規模なWebサーバー2台とロードバランサー、NATゲートウェイを配置するだけで、あっという間にアドレスが枯渇します。「クラウドでは5個減る」という事実は、現代のインフラ設計者が骨身に刻むべき基本事項です。

【2026年最新ネットワーク設計】プロが教えるCIDR設計の判断基準
コンテナ仮想化やマイクロサービスがデファクトスタンダードとなった2026年最新ネットワーク設計では、IPアドレスの消費スピードが従来の物理サーバー中心の時代とは比較になりません。Kubernetesクラスター(EKSやAKS等)では、仮想ノードだけでなく個々のPodに対してもVPC内のIPアドレスが1つずつ割り振られる設計(AWS VPC CNI等)が主流であるため、1つのノード上で数十個のIPが一気に消費されます。
【プロの結論】おすすめできる設計方針・慎重になるべきチームの判断基準
システム規模や運用体制に応じたセグメント設計の判断基準を提示します。
▼ 推奨される設計アプローチ(向いている環境):
- 将来拡張を見越した「疎結合型」CIDR設計:本番環境VPCのベースには最初から「/16」または「/18」程度の広大なレンジを確保し、サブネット単位で/22〜/24をゆったり切り分けるチーム。IPの付け替えはダウンタイムを伴う大工事になるため、初期設計で広めに確保しておくのが鉄則です。
- マイクロセグメンテーションの徹底:パブリック、プライベート、データベース、管理用の各層を用途別に/24前後で厳密に分割し、セキュリティグループとネットワークACLの2重防壁を構築できる組織。
▼ 慎重になるべき危険な設計パターン(避けるべきアンチパターン):
- 極端な細分化(/28や/29の乱用):「節約」を目的にギリギリのマスク長でサブネットを切り分ける設計。コンテナのオートスケーリングが走った瞬間に新規Podが立ち上がらなくなる障害を招きます。
- オンプレミスとクラウドアドレスの重複設計:将来的にVPNや専用線(Direct Connect / ExpressRoute)でハイブリッド接続する可能性があるにもかかわらず、双方で「192.168.1.0/24」などを安易に使ってしまう設計。NATによる複雑なアドレス変換を強いられ、運用保守コストが跳ね上がります。
【サブネットマスク早見表】に関するよくある質問(FAQ)
Q1:サブネットマスクで「255」以外の数字(128、192、224など)が出てくる仕組みがわかりません。
A1:サブネットマスクは2進数で「1」が連続して並びます。第4オクテットの8ビットを左から順に1で埋めていくと、10進数では以下の8パターンしか出現しません。 ・10000000 = 128 (/25) ・11000000 = 192 (/26) ・11100000 = 224 (/27) ・11110000 = 240 (/28) ・11111000 = 248 (/29) ・11111100 = 252 (/30) ・11111110 = 254 (/31) ・11111111 = 255 (/32) この8つの数値を頭に入れておくだけで、マスクの10進表記とプレフィックス長の変換が格段に早くなります。
Q2:サブネットマスクの手計算を暗算で素早く行う裏ワザはありますか?
A2:「256から引き算する」マジックナンバー法が極めて有効です。例えばサブネットマスクが「255.255.255.224」の場合、第4オクテットの224に着目し、「$256 - 224 = 32$」を計算します。この「32」がサブネットごとのアドレス総数(ブロックサイズ)になります。つまり、ネットワークアドレスは「0、32、64、96、128…」と32刻みで増えていくことが瞬時に分かります。
Q3:ホストアドレスを無駄にしないために「/31」は現場で実用できますか?
A3:ルータやL3スイッチ間のポイントツーポイント接続においては、実務で広く利用されています。RFC 3021で標準化されており、ネットワークアドレスとブロードキャストアドレスを設行せず、2個のアドレスをそのまま両端のルータに割り当て可能です。ただし、一部の古いネットワーク機器やOSでは未対応の場合があるため、機器のサポート状況を確認した上で導入してください。
まとめ:確実なIP設計がインフラの安定稼働を左右する
サブネットマスクの計算やCIDRの割り当ては、インフラエンジニアにとって避けては通れない基礎知識です。計算手順そのものは論理的で明快であるものの、実際の現場では「手計算の思い込み」「クラウドの独自仕様への配慮不足」といった要因から、深刻な通信トラブルやIP枯渇を引き起こすケースが後を絶ちません。
ネットワークアドレスとブロードキャストアドレスの算出ルールを正しく理解し、信頼できる早見表を手元に置いて確認を徹底することが、堅牢なシステムを築く第一歩となります。マルチクラウドやコンテナ技術の進展に伴いIP管理が複雑化する現代だからこそ、盤石なアドレス設計スキルの価値は揺るぎません。 (出典: サブネット マスク 早見 表(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。